ثغرات PHP الخطيرة تهدد ملايين المواقع عالمياً
السبت 24 أكتوبر 2026 — كشفت ثغرتان أمنيتان حرجتان في لغة PHP عن مخاطر جسيمة تهدد البنية التحتية الرقمية العالمية، مما دفع الحكومات والشركات لاتخاذ إجراءات طارئة لحماية أنظمتها من الاختراق.
 يلا نيوز نت
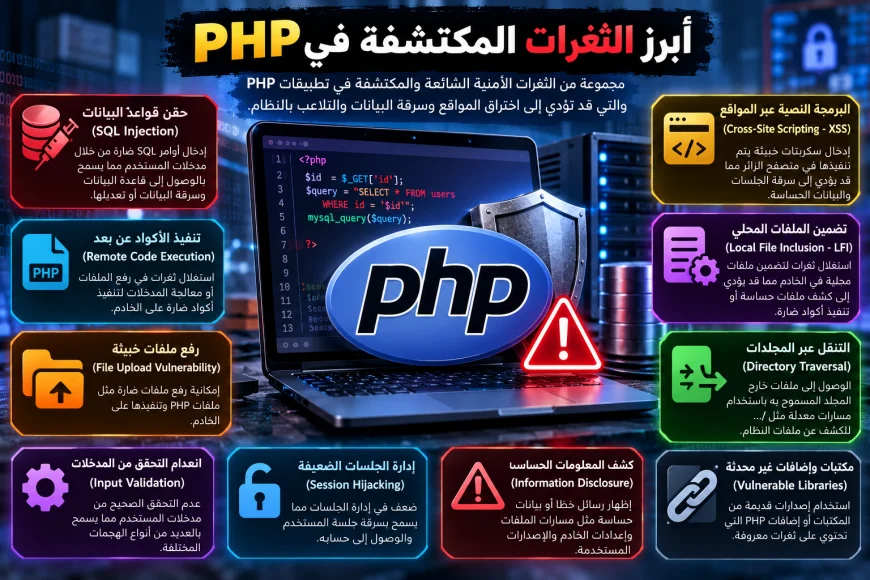
السبت 24 أكتوبر 2026 — أثارت ثغرات PHP الخطيرة التي تم اكتشافها مؤخراً حالة من القلق العالمي، حيث تعتمد عليها نسبة هائلة من مواقع الويب والتطبيقات. هذه الثغرات تتيح للمهاجمين تنفيذ أكواد خبيثة عن بعد، مما يستدعي تدخلاً عاجلاً من إدارات الأنظمة.
تفاصيل الثغرات الأمنية الجديدة
تم تصنيف الثغرتين تحت المعرفين CVE-2026-109618 و CVE-2026-109619، وحصلتا على درجة خطورة عالية تصل إلى 9.2 من 10 وفقاً لنظام CVSS v4. ترتبط المشكلة الأولى بخلل في إدارة الذاكرة يؤدي إلى نفادها، بينما تتعلق الثانية باستخدام بيانات بعد تحرير الذاكرة المخصصة لها. هذا النوع من الأخطاء يسمح للمخترقين بالتحكم الكامل في الخادم المستهدف.
أصدر فريق تطوير اللغة تحديثات فورية للإصدارات 8.5.129 و 8.4.27 و 8.3.369 و 8.2.35، داعياً جميع المستخدمين إلى الترقية فوراً. warned مكتب التحقيقات الفيدرالي الأمريكي (FBI) من أن التأخير في التطبيق قد يعرض البيانات الحساسة للسرقة أو التلاعب.
تأثير الذكاء الاصطناعي على الأمن السيبراني
لعبت أدوات الذكاء الاصطناعي دوراً محورياً في كشف مسارات الاستغلال لهذه ثغرات PHP. رغم أن مؤشرات أولية كانت موجودة منذ عام 2024، إلا أن التقنيات الحديثة ساعدت في تأكيد إمكانية استغلالها بشكل فعال. هذا التطور يسلط الضوء على السباق المتسارع بين الباحثين الأمنيين والمهاجمين في استخدام الذكاء الاصطناعي.
- كشف سريع لمسارات الاستغلال المعقدة.
- تحليل أنماط الهجمات السابقة للتنبؤ بالمستقبلية.
- تسريع عملية اختبار التصحيحات الأمنية.
إجراءات الحماية الموصى بها
دعت وكالة الاتحاد الأوروبي للأمن السيبراني (ENISA) المؤسسات إلى حصر الأنظمة المتأثرة وإعطاء الأولوية للخوادم المتصلة بالإنترنت. ينصح الخبراء بعزل الخدمات غير القابلة للتحديث فوراً لمنع أي اختراق محتمل. إن تجاهل ثغرات PHP الحالية قد يؤدي إلى عواقب وخيمة على استقرار الخدمات الرقمية.
المصدر: يلا نيوز نت